Daftar Isi
Perkembangan teknologi kecerdasan buatan (AI) membuat aksi peretasan siber semakin mudah dijalankan, hemat biaya, dan menjangkau target dalam skala yang sangat luas. Ancaman digital ini tidak lagi sebatas mengintai sektor perbankan maupun instansi pemerintah pusat, melainkan turut mengancam fasilitas kesehatan hingga pemerintah daerah.
Ancaman AI Menyasar Berbagai Sektor
Presiden Korea Institute of Information Security and Cryptology (KIISC), Howon Kim, menjelaskan bahwa kehadiran AI merubah lanskap kemampuan para pelaku kejahatan siber secara signifikan. Akses teknologi ini membuat pihak yang memiliki pengetahuan teknis minim sekalipun mampu melancarkan aksi kejahatan digital.
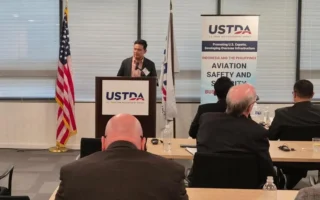
“AI membuat serangan siber jauh lebih mudah. Jika sebelumnya serangan yang efektif membutuhkan peretas terampil, waktu, dan biaya besar, kini pemula pun bisa membuat email phishing yang meyakinkan dalam berbagai bahasa tanpa kesalahan ejaan,” kata Howon dalam lokakarya Indonesian Next Generation Journalist Network on Korea (IKJN) di Jakarta, Jumat (30/10).
Ia melanjutkan bahwa pemanfaatan AI memungkinkan manipulasi suara maupun wajah dapat tersaji secara presisi dalam kurun waktu singkat. Teknologi ini juga sanggup mendeteksi celah keamanan dan merancang kode peretasan secara otomatis.
“AI juga dapat meniru suara atau wajah seseorang dalam hitungan menit, menemukan celah keamanan, bahkan menulis kode serangan. Akibatnya, serangan menjadi lebih murah, cepat, dan berskala jauh lebih besar,” sambungnya.
Kondisi tersebut memperbesar risiko bagi siapa pun untuk menjadi korban penipuan digital, mulai dari staf rumah sakit yang menerima pos-el palsu, pegawai kantor yang terkecoh panggilan suara deepfake dari atasan, hingga unit pemerintah daerah. Pelaku kejahatan hanya memerlukan satu kesalahan dari pekerja yang mengeklik tautan berbahaya untuk meretas seluruh sistem pengamanan organisasi.
“Penyerang tidak membutuhkan sistem keamanan yang sangat canggih untuk menembus organisasi. Mereka hanya membutuhkan satu orang yang mengeklik tautan berbahaya. Karena itu, setiap sektor dan setiap pekerja kini berada di garis depan menghadapi ancaman siber,” ujarnya.
Meski tantangan kian kompleks, kebutuhan terhadap tenaga profesional di bidang pertahanan digital justru semakin meningkat. Kehadiran pakar siber tetap diperlukan untuk memantau pergerakan ancaman, mengarahkan respons, serta bertukar informasi keselamatan digital. Lembaga keamanan nasional seperti Korea Internet & Security Agency (KISA), tim penanganan darurat, serta Chief Information Security Officer (CISO) di lingkup perusahaan dinilai memegang peranan krusial.
“Para ahli menjadi pusat kendali, sementara setiap sektor dan semua orang berada di garis depan. Keduanya harus bekerja bersama,” katanya.
Tingkat Kerentanan dan Catatan Pertahanan Digital
Terkait kondisi di Indonesia, Howon teringat saat mengunjungi Badan Siber dan Sandi Negara (BSSN) beberapa tahun lalu. Kala itu, BSSN mencatat ada sekitar 3 miliar anomali lalu lintas data yang didominasi oleh perangkat lunak berbahaya (malware). Penggunaan AI memang mempermudah peretas mencari kelemahan sistem, namun pada saat bersamaan teknologi tersebut dapat dioptimalkan untuk mendeteksi ancaman secara lebih rinci dan cepat.
Sementara itu di Korea Selatan, keterhubungan sistem teknologi informasi antar industri, lembaga pemerintah, dan sektor militer membuat dampak peretasan pada satu titik dapat menjalar ke sistem lainnya. Dosen Hubungan Internasional Universitas Gadjah Mada (UGM), Dedy Permadi, menambahkan bahwa tingkat kerentanan setiap industri sangat bergantung pada kesiapan penerapan pengamanan siber masing-masing.
“Sektor perbankan memiliki sistem keamanan siber yang kuat, tetapi pada saat bersamaan juga rentan karena berbagai jenis serangan biasanya menyasar sektor keuangan. Sementara itu, sektor yang cenderung tertinggal adalah sektor publik karena biasanya lebih lambat menerapkan mekanisme pengamanan,” ucap Dedy.
Praktik Perlindungan Data dan Peluang Kerja Sama
Guna membentengi sistem dari serangan siber berbasis AI, Howon memaparkan tiga langkah kunci yang telah diterapkan di Korea Selatan. Langkah pertama adalah penunjukan pimpinan keamanan informasi atau CISO yang bertanggung jawab penuh atas risiko kebocoran data. Kedua, pelaksanaan pelatihan serta simulasi penipuan phishing secara berkala bagi seluruh staf. Ketiga, kewajiban kepemilikan sertifikasi keamanan Information Security Management System (ISMS) bagi penyedia layanan daring berukuran besar.
Selain itu, pengelolaan data yang rapi dan aman menjadi syarat mutlak sebelum mengimplementasikan teknologi kecerdasan buatan. Penggunaan synthetic data atau data tiruan yang menyerupai pola asli dapat menjadi sarana pengujian sistem AI tanpa harus mempertaruhkan privasi informasi pribadi.
“Data sintetis dapat mengurangi kebutuhan untuk membagikan catatan pribadi sehingga privasi tetap terlindungi. Data ini juga dapat membantu pengujian elemen AI, termasuk untuk menghadapi serangan siber,” ujar Howon.
Pengembangan proyek kolaborasi AI memerlukan perhatian pada empat elemen utama, yaitu pelindungan hak data, evaluasi menggunakan data lokal, pengawasan manusia terhadap keputusan krusial, serta mekanisme penanganan insiden kejahatan digital. Indonesia dan Korea Selatan diyakini berpeluang menjalin kerja sama konkret melalui penguatan tim ahli keamanan siber serta peningkatan program pelatihan bagi tenaga kerja di berbagai sektor.